🚨🔐 ¡ALERTA DE CIBERSEGURIDAD! VULNERABILIDADES CRÍTICAS EN SERVIDORES PHP Y ZIMBRA 🔐🚨
🛡️ CODEIN & JNC| Seguridad y protección de infraestructuras digitales La seguridad de los sistemas informáticos es fundamental para garantizar la continuidad operativa, la protección de la información y la estabilidad de los servicios digitales.
compartimos una importante alerta de seguridad relacionada con vulnerabilidades de alta y crítica severidad que podrían comprometer servidores web, aplicaciones empresariales, plataformas de correo electrónico e infraestructuras tecnológicas.
⚠️ Estas vulnerabilidades requieren una revisión inmediata de los sistemas potencialmente afectados.
━━━━━━━━━━━━━━━━━━━━
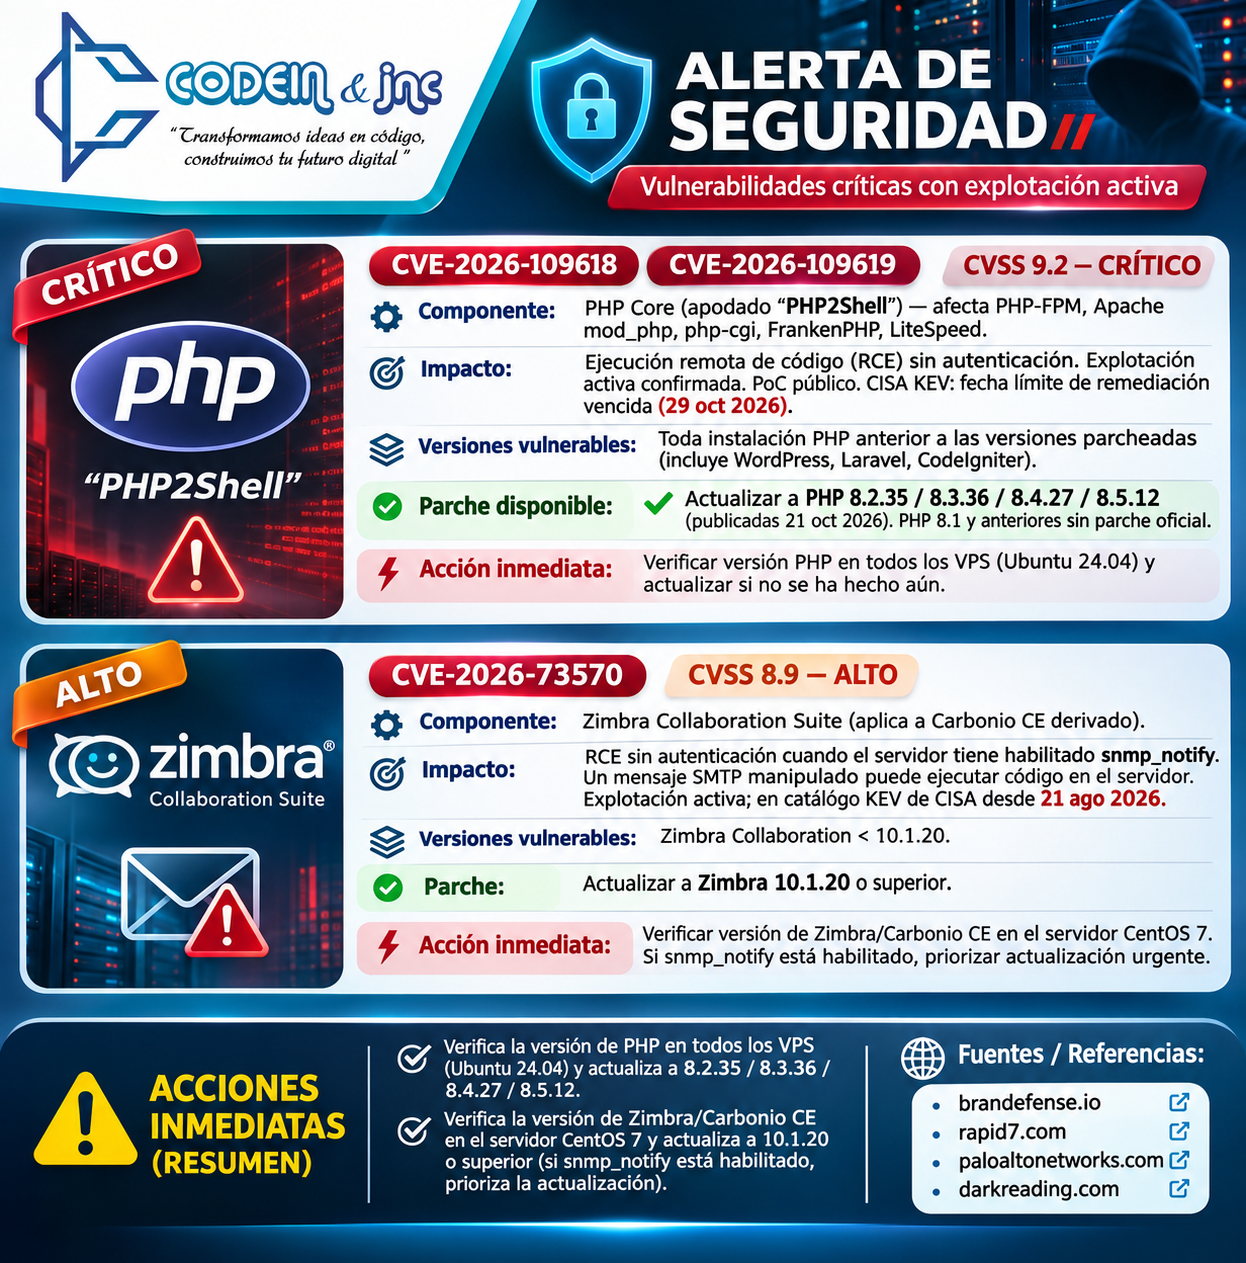
🔴 1. VULNERABILIDADES CRÍTICAS EN PHP — PHP2Shell
🆔 Identificadores:
- CVE-2026-109618
- CVE-2026-109619
🚨 Nivel de severidad: CRÍTICO
📊 Puntuación CVSS: 9.2/10
Estas vulnerabilidades afectan al núcleo de PHP, uno de los lenguajes de programación más utilizados para desarrollar aplicaciones web y plataformas empresariales.
Según los reportes de seguridad utilizados para esta alerta, las vulnerabilidades podrían permitir la ejecución remota de código (RCE) sin autenticación, lo que representa un riesgo importante para los servidores expuestos.
🔎 ¿Qué significa esto?
Un atacante podría aprovechar las vulnerabilidades para ejecutar instrucciones maliciosas en un servidor vulnerable sin necesidad de disponer previamente de credenciales legítimas.
Dependiendo de la configuración del sistema y de los privilegios del proceso afectado, esto podría ocasionar:
❌ Ejecución de código malicioso en el servidor.
❌ Acceso no autorizado a información confidencial.
❌ Modificación o eliminación de archivos.
❌ Compromiso de aplicaciones y bases de datos.
❌ Interrupción de servicios web y empresariales.
❌ Instalación de herramientas maliciosas o mecanismos de persistencia.
🖥️ Tecnologías potencialmente afectadas:
Las implementaciones mencionadas en la alerta incluyen:
• PHP-FPM
• Apache mod_php
• PHP-CGI
• FrankenPHP
• LiteSpeed
También deben revisarse las infraestructuras que ejecutan aplicaciones desarrolladas con PHP, incluyendo:
🌐 WordPress
🌐 Laravel
🌐 CodeIgniter
🌐 Aplicaciones PHP personalizadas
Es importante señalar que la exposición real depende de la versión de PHP y de la configuración del servidor, no únicamente del framework utilizado.
🛠️ VERSIONES DE CORRECCIÓN INDICADAS EN LA ALERTA
✅ PHP 8.2.35
✅ PHP 8.3.36
✅ PHP 8.4.27
✅ PHP 8.5.12
⚠️ Las instalaciones que utilizan PHP 8.1 o versiones anteriores requieren especial atención debido a la ausencia de soporte oficial de seguridad para estas ramas.
🚨 ACCIÓN INMEDIATA RECOMENDADA
Los administradores de sistemas deben:
✅ Identificar las versiones de PHP instaladas en sus servidores.
✅ Revisar los servicios web y las aplicaciones que dependen de PHP.
✅ Evaluar la exposición de los servidores accesibles desde Internet.
✅ Aplicar las actualizaciones de seguridad correspondientes.
✅ Revisar registros de acceso y actividad sospechosa.
✅ Verificar el funcionamiento de las aplicaciones después de actualizar.
━━━━━━━━━━━━━━━━━━━━
🟠 2. VULNERABILIDAD DE ALTA SEVERIDAD EN ZIMBRA COLLABORATION
🆔 Identificador: CVE-2026-73570
⚠️ Nivel de severidad: ALTO
📊 Puntuación CVSS: 8.9/10
Esta alerta está relacionada con Zimbra Collaboration Suite, una plataforma utilizada por organizaciones para administrar servicios de correo electrónico, calendarios y colaboración empresarial.
De acuerdo con la información proporcionada, la vulnerabilidad podría permitir la ejecución remota de código sin autenticación cuando determinadas configuraciones del servidor se encuentran habilitadas.
🔎 ¿Cómo podría afectar a una organización?
La alerta describe un escenario en el que un mensaje SMTP especialmente manipulado podría desencadenar la ejecución de código en el servidor cuando la funcionalidad snmp_notify está habilitada.
Entre las posibles consecuencias se encuentran:
❌ Compromiso del servidor de correo electrónico.
❌ Acceso no autorizado a información empresarial.
❌ Alteración o interrupción de servicios de mensajería.
❌ Ejecución de procesos maliciosos.
❌ Riesgos para la confidencialidad e integridad de las comunicaciones.
🖥️ VERSIONES INDICADAS COMO VULNERABLES
Zimbra Collaboration anteriores a la versión 10.1.20.
Las organizaciones que utilizan Carbonio CE deben verificar por separado si su versión y configuración están afectadas, así como consultar los avisos de seguridad específicos del fabricante.
🛠️ ACTUALIZACIÓN RECOMENDADA PARA ZIMBRA
✅ Zimbra Collaboration 10.1.20 o superior.
🚨 ACCIONES DE SEGURIDAD RECOMENDADAS
✅ Comprobar la versión instalada del servidor de correo.
✅ Revisar si la funcionalidad snmp_notify está habilitada.
✅ Verificar la configuración de seguridad del servicio SMTP.
✅ Consultar las actualizaciones oficiales del fabricante.
✅ Analizar los registros del sistema para identificar actividades inusuales.
✅ Realizar copias de seguridad verificadas antes de ejecutar cambios importantes.
━━━━━━━━━━━━━━━━━━━━
🛡️ 3. ¿POR QUÉ ES IMPORTANTE ACTUAR A TIEMPO?
Las vulnerabilidades de seguridad representan uno de los principales riesgos para la infraestructura tecnológica de las organizaciones.
Un servidor desactualizado puede convertirse en un punto de entrada para incidentes que comprometan información, servicios y operaciones empresariales.
Por ello, recomendamos mantener una estrategia preventiva basada en:
🔹 Actualización constante de sistemas y aplicaciones.
🔹 Monitoreo de servidores y servicios críticos.
🔹 Evaluaciones periódicas de vulnerabilidades.
🔹 Configuraciones seguras de servicios web y correo electrónico.
🔹 Copias de seguridad y planes de recuperación.
🔹 Control de accesos y privilegios.
🔹 Supervisión de eventos e incidentes de seguridad.
🔹 Implementación de políticas de protección de la información.
━━━━━━━━━━━━━━━━━━━━
💻 4. NUESTRO COMPROMISO EN CODEIN & inc
En CODEIN & inc creemos que la transformación digital debe ir acompañada de buenas prácticas de seguridad informática.
Nuestro compromiso es promover el desarrollo de soluciones tecnológicas seguras, confiables y preparadas para responder a los desafíos actuales.
🔐 La ciberseguridad no consiste únicamente en reaccionar ante los ataques, sino en anticiparse a los riesgos y proteger lo que más importa: la información y la continuidad de tu negocio.
📢 RECOMENDACIÓN FINAL
Si tu organización utiliza servidores PHP, aplicaciones web o plataformas de correo basadas en Zimbra, recomendamos realizar una revisión preventiva de las versiones instaladas, las configuraciones de seguridad y las actualizaciones disponibles.
⚠️ No esperes a que ocurra un incidente para revisar la seguridad de tu infraestructura.
🌐 CODEIN & inc
💙 «Transformamos ideas en código, construimos tu futuro digital».
🛡️ TU SEGURIDAD DIGITAL ES NUESTRA PRIORIDAD.
━━━━━━━━━━━━━━━━━━━━
📚 Fuentes de referencia para la alerta:
• Brandefense
• Rapid7
• Palo Alto Networks – Unit 42
• Dark Reading
Nota: Los identificadores CVE, las puntuaciones CVSS, las versiones corregidas y las afirmaciones sobre explotación activa deben contrastarse con los avisos oficiales de seguridad antes de utilizar este comunicado como una alerta técnica confirmada.
#CODEIN #Ciberseguridad #SeguridadInformática #CyberSecurity #AlertaDeSeguridad #Vulnerabilidades #CVE #PHP #Zimbra #SeguridadDigital #Servidores #Linux #Ubuntu #ProtecciónDeDatos #InfraestructuraTI #SeguridadWeb #Tecnología #TransformaciónDigital